
本篇目录
本文由引答 YINDA 提供,2026 年 11 月实测。环境:阿里云函数计算 FC 3.0 Web 函数、Node.js 22、企业微信群机器人。控制台界面和计费规则可能调整,以阿里云官方说明为准。
点点说:官网做得再漂亮,询盘发不出去也白搭。这篇不需要买服务器、不用装 WordPress,跟着做一遍,访客一提交,你的手机就响。
一句话说清
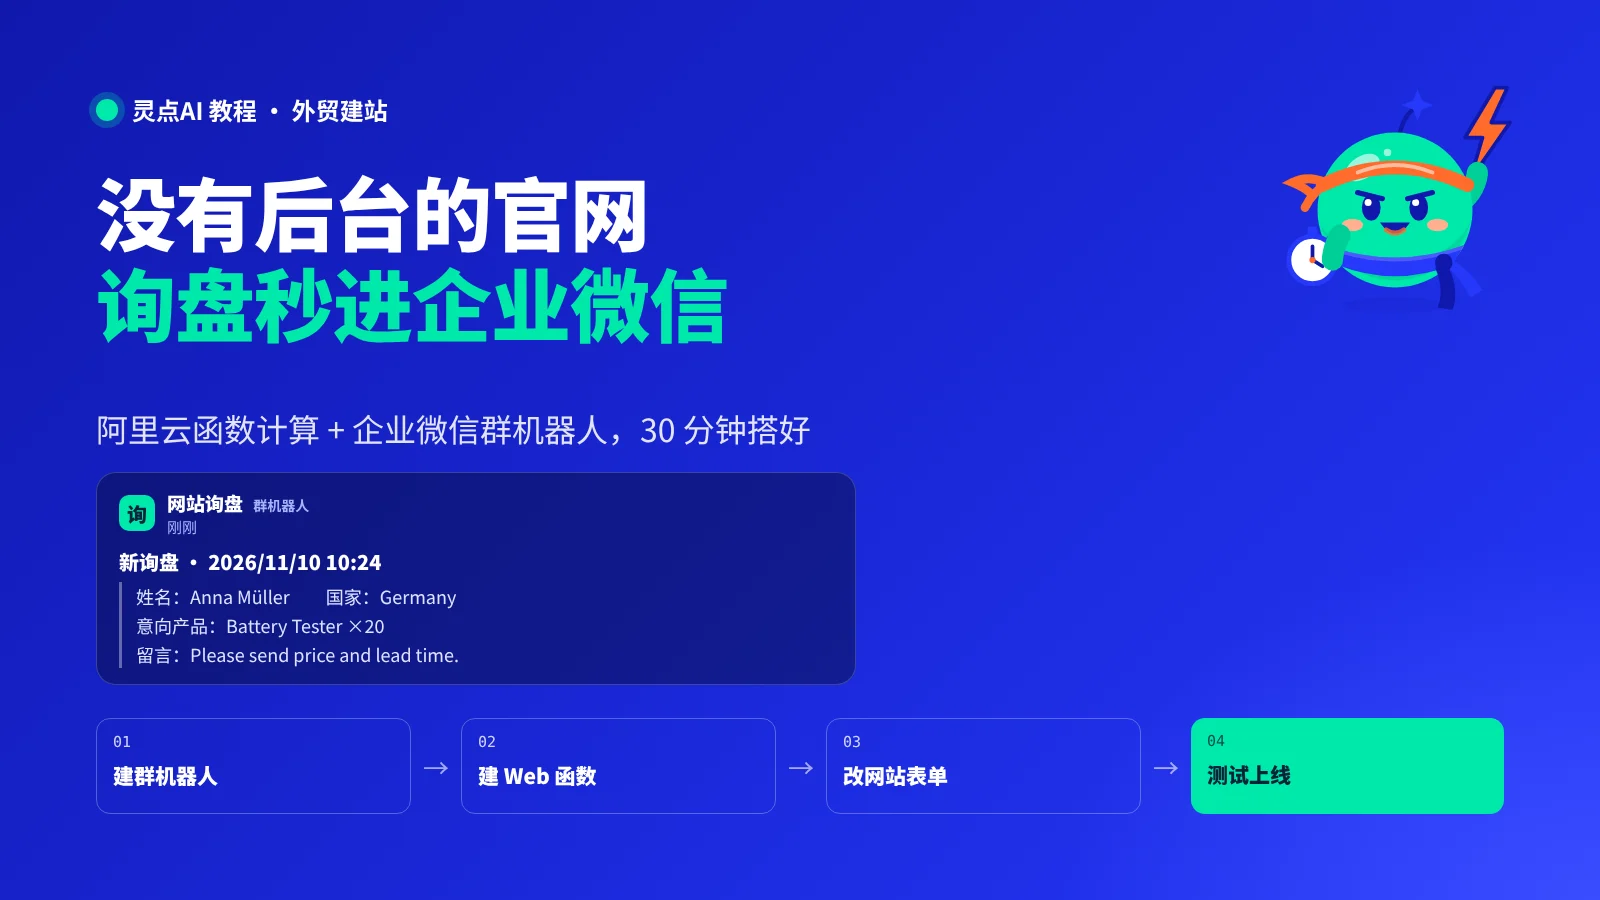
纯静态官网没有后台,表单提交的数据无处可去。做法是:在阿里云函数计算上部署一个约 100 行的中转函数,网页表单把数据发给它,它再转发到企业微信群机器人。访客一提交,群里就弹出一条询盘。
- 适合谁:用静态 HTML、OSS、GitHub Pages 托管官网,不想装 WordPress 的外贸和制造业企业
- 费用:最小实例数设为 0,没人提交时不计费,询盘量不大基本在免费额度内
- 耗时:第一次照着做约 30–60 分钟
- 需要准备:阿里云账号(已实名)、企业微信和一个接收询盘的群、能修改官网代码
整体思路:网页只知道函数地址
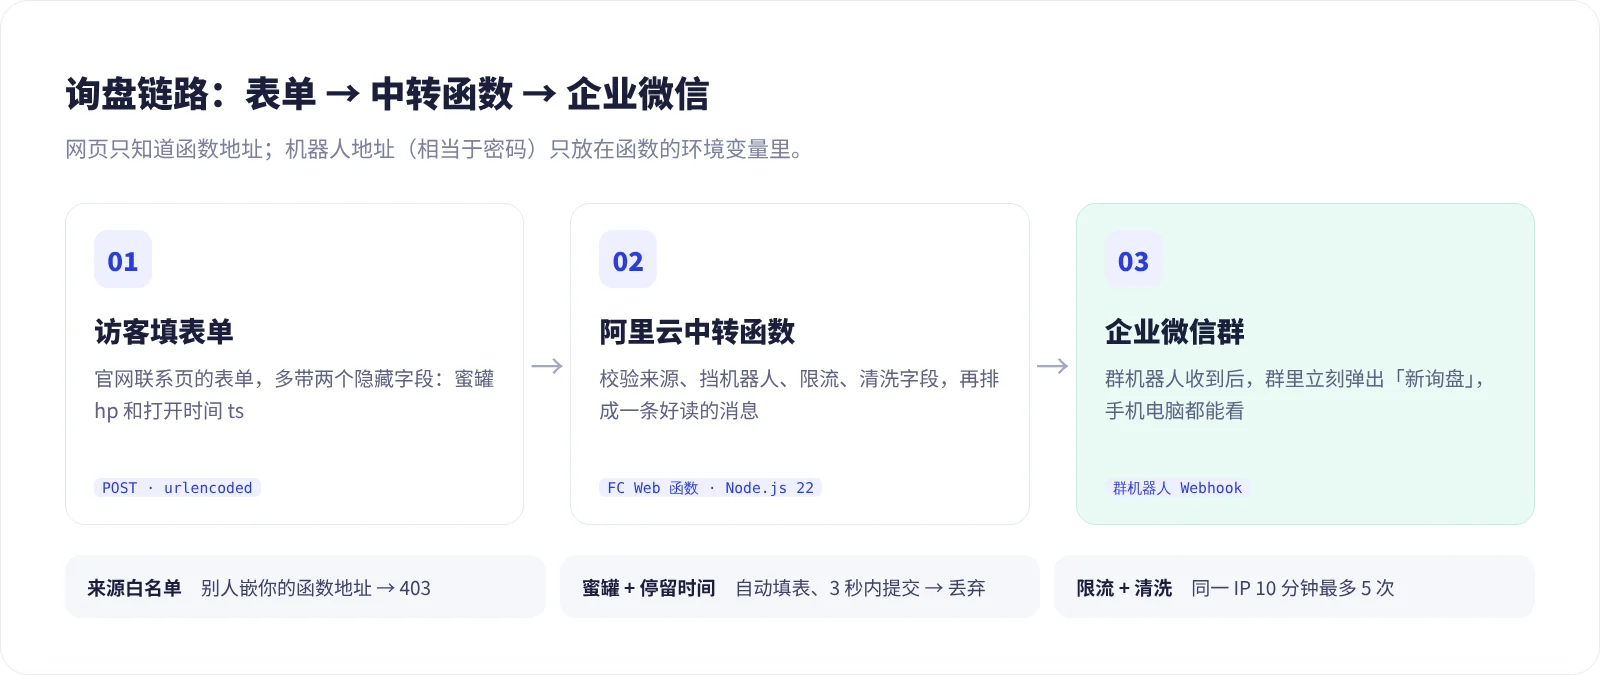
链路只有三段:访客浏览器里的表单 → 阿里云上的中转函数 → 企业微信群机器人。中转函数负责三件事:只接受自己网站发来的请求、挡掉垃圾提交、把字段排成一条好读的消息。
为什么不让网页直接调机器人?
- 机器人的 Webhook 地址就是密钥,写进网页,任何人「查看源代码」都能拿到,可以无限往你的群里发广告
- 企业微信接口不允许浏览器跨域调用,网页里直接请求会被浏览器拦下
所以密钥只放在函数的环境变量里,网页只知道函数的地址。
第一步:在企业微信群里建机器人
1. 打开要接收询盘的企业微信群,点右上角「…」→「消息推送」(旧版叫「群机器人」)→「添加机器人」
2. 起一个好认的名字,比如「网站询盘」
3. 复制生成的 Webhook 地址,形如 https://qyapi.weixin.qq.com/cgi-bin/webhook/send?key=xxxx
安全提醒:这个地址相当于密码,只填在阿里云函数的环境变量里。一旦泄露,在群里删掉机器人重建即可,旧地址立即失效,网站和代码都不用改。
可以先在电脑终端里用下面这条命令测一下机器人,把 key 换成你自己的。返回 {"errcode":0,"errmsg":"ok"},群里收到测试消息,就说明通了:
curl 'https://qyapi.weixin.qq.com/cgi-bin/webhook/send?key=你的key' \ -H 'Content-Type: application/json' \ -d '{"msgtype":"text","text":{"content":"网站询盘机器人测试"}}'第二步:创建 Web 函数
在阿里云「函数计算 FC」控制台点「创建函数」,顶部类型选 Web 函数(不是事件函数),按下表填写,其余保持默认:
| 设置项 | 填写 | 说明 |
|---|---|---|
| 地域 | 华东 1(杭州) | 离国内用户近即可 |
| 函数名称 | yinda-lead-relay | 只能用字母、数字、下划线和中划线 |
| 最小实例数 | 0 | 默认是 1,会一直计费,一定要改 |
| 运行环境 | 自定义运行时 → Node.js 22(Debian 11) | 自带 fetch,不用装依赖 |
| 代码上传方式 | 使用示例代码 | 创建后再替换 |
| 启动命令 | node index.js | 和入口文件一致 |
| 监听端口 | 9000 | 和代码里一致 |
在「高级配置 → 更多配置 → 环境变量」里加三个变量:
| 变量 | 值 | 作用 |
|---|---|---|
| WECOM_WEBHOOK | 机器人地址 | 必填 |
| ALLOWED_ORIGINS | https://www.你的域名.com,https://你的域名.com | 只放行这些网站的提交 |
| TZ | Asia/Shanghai | 消息里显示北京时间 |
小提示:变量名建议用键盘手动输入,不要从别处粘贴,否则可能带进看不见的字符,报「变量名称不合法」。
第三步:换成中转函数代码
函数创建好后,在「代码」页的在线编辑器里打开 index.js,全选删掉示例代码,粘贴下面的完整代码,保存后点「部署代码」。代码只用 Node.js 内置模块,不需要 npm install。
// 网站询盘中转函数:网页表单 → 本函数 → 企业微信群机器人// 运行环境:阿里云函数计算 FC 3.0 Web 函数,Node.js 22,只用内置模块const http = require('node:http');
const WEBHOOK = process.env.WECOM_WEBHOOK || '';const ALLOWED = (process.env.ALLOWED_ORIGINS || '')  .split(',').map((s) => s.trim().replace(/\/$/, '')).filter(Boolean);const PORT = Number(process.env.FC_SERVER_PORT || 9000);
const MIN_FILL_MS = 3000;          // 页面打开不到 3 秒就提交,视为机器人const RATE_WINDOW_MS = 10 * 60e3;  // 限流窗口:10 分钟const RATE_MAX = 5;                // 同一 IP 窗口内最多 5 次const hits = new Map();            // IP → 提交时间列表(实例内存,够小网站用)
// 字段名 → 消息里显示的中文名和最大长度const FIELDS = {  name: ['姓名', 60], company: ['公司', 100], email: ['邮箱', 120],  phone: ['电话/WhatsApp', 40], country: ['国家', 60],  product: ['意向产品', 120], message: ['留言', 1500],};
// 去掉控制字符和会打乱 Markdown 的符号,再截断const clean = (v, max) => String(v || '')  .replace(/[\u0000-\u0008\u000b-\u001f\u007f]/g, '')  .replace(/[<>`*_\[\]]/g, '')  .trim().slice(0, max);
function send(res, status, body, origin) {  const headers = { 'Content-Type': 'application/json; charset=utf-8' };  if (origin) {    headers['Access-Control-Allow-Origin'] = origin;    headers['Access-Control-Allow-Methods'] = 'POST, OPTIONS';    headers['Access-Control-Allow-Headers'] = 'Content-Type';    headers['Vary'] = 'Origin';  }  res.writeHead(status, headers);  res.end(JSON.stringify(body));}
function rateLimited(ip) {  const now = Date.now();  const list = (hits.get(ip) || []).filter((t) => now - t < RATE_WINDOW_MS);  list.push(now);  hits.set(ip, list);  return list.length > RATE_MAX;}
function readBody(req) {  return new Promise((resolve, reject) => {    let data = '';    req.on('data', (c) => { data += c; if (data.length > 20000) req.destroy(); });    req.on('end', () => resolve(data));    req.on('error', reject);  });}
http.createServer(async (req, res) => {  const origin = (req.headers.origin || '').replace(/\/$/, '');  const allowed = ALLOWED.includes(origin) ? origin : '';
  if (req.method === 'OPTIONS') return send(res, allowed ? 204 : 403, {}, allowed);  if (req.method !== 'POST') return send(res, 405, { ok: false, error: 'method' }, allowed);  if (!allowed) return send(res, 403, { ok: false, error: 'origin' });  if (!WEBHOOK) return send(res, 500, { ok: false, error: 'not_configured' }, allowed);
  const ip = String(req.headers['x-forwarded-for'] || req.socket.remoteAddress || '').split(',')[0].trim();  if (rateLimited(ip)) return send(res, 429, { ok: false, error: 'rate' }, allowed);
  const form = new URLSearchParams(await readBody(req));  // 蜜罐和停留时间:机器人照样回 ok,不让它知道被拦了  if (form.get('hp')) return send(res, 200, { ok: true }, allowed);  const openedAt = Number(form.get('ts') || 0);  if (!openedAt || Date.now() - openedAt < MIN_FILL_MS) return send(res, 200, { ok: true }, allowed);
  const v = {};  for (const [k, [, max]] of Object.entries(FIELDS)) v[k] = clean(form.get(k), max);  if (!v.name || !v.message || !/^[^\s@]+@[^\s@]+\.[^\s@]+$/.test(v.email)) {    return send(res, 400, { ok: false, error: 'invalid' }, allowed);  }
  const time = new Date().toLocaleString('zh-CN', { hour12: false });  const lines = Object.entries(FIELDS)    .filter(([k]) => v[k])    .map(([k, [label]]) => `> ${label}:<font color="comment">${v[k]}</font>`);  const page = clean(form.get('page'), 200);  const content = [`### 新询盘 · ${time}`, ...lines, page ? `> 来源页面:${page}` : '', `> IP:${ip}`]    .filter(Boolean).join('\n');
  try {    const r = await fetch(WEBHOOK, {      method: 'POST',      headers: { 'Content-Type': 'application/json' },      body: JSON.stringify({ msgtype: 'markdown', markdown: { content } }),    });    const j = await r.json().catch(() => ({}));    if (j.errcode !== 0) throw new Error(JSON.stringify(j));    return send(res, 200, { ok: true }, allowed);  } catch (e) {    console.error('wecom error', e.message);    return send(res, 502, { ok: false, error: 'wecom' }, allowed);  }}).listen(PORT, () => console.log('lead relay listening on', PORT));
这段代码做了四层保护:
| 保护 | 做法 | 挡住什么 |
|---|---|---|
| 来源白名单 | 只对 ALLOWED_ORIGINS 里的网站放行,其他一律 403 | 别人把你的函数地址嵌进自己的网页 |
| 隐藏字段 | 访客看不到的 hp 字段有值就丢弃 | 自动填表的垃圾机器人 |
| 停留时间 | 页面打开不到 3 秒就提交,视为机器人 | 批量提交脚本 |
| 限流与清洗 | 同一 IP 10 分钟最多 5 次;字段截断、去掉特殊字符 | 刷屏和恶意内容 |
被蜜罐和停留时间拦下的提交,函数照样返回成功,但不会发到群里,这样机器人不知道自己被拦了。
表单字段要和代码对上:代码认的字段名是 name、company、email、phone、country、product、message,其中 name、email、message 必填。你的表单字段名不一样的话,改代码开头的 FIELDS 那几行就行,冒号后面是群消息里显示的中文名。
第四步:触发器改为「无需认证」
Web 函数会自动带一个 HTTP 触发器 defaultTrigger,但默认是「签名认证」,网页调不通。
1. 函数详情页 →「触发器」→ defaultTrigger 右侧「编辑」
2. 认证方式选 无需认证,请求方法至少保留 POST 和 OPTIONS,保存
3. 复制「公网访问地址」,形如 https://xxx.cn-hangzhou.fcapp.run
注意:fcapp.run 是阿里云的默认公共域名,官方不建议生产环境长期使用。网站备案上线后,在「域名管理」里绑定自己的子域名(如 api.你的域名.com),再把网页里的地址换掉。
第五步:改网站表单
前端改三处:加隐藏字段、把它移出屏幕、用 urlencoded 格式提交。下面假设你的表单 id 是 inquiry-form,里面有一个提交按钮,和一个用来显示结果的 p class="form-status"。
① 表单里加两个字段(放在提交按钮前)
<!-- 蜜罐:访客看不到,自动填表的机器人会填 --><div class="hp-field" aria-hidden="true"> <label>Leave this empty <input name="hp" tabindex="-1" autocomplete="off"></label></div><!-- 页面打开时间,由下面的脚本自动填写 --><input type="hidden" name="ts">② CSS 把隐藏字段移出屏幕
不要用 display:none,有些机器人会跳过它。
.hp-field { position: absolute; left: -9999px; width: 1px; height: 1px; overflow: hidden;}③ 提交脚本(放在页面底部,把地址换成第四步复制的)
<script>(function () {  var ENDPOINT = 'https://你的函数地址.cn-hangzhou.fcapp.run';  var form = document.getElementById('inquiry-form');  var status = form.querySelector('.form-status');  var button = form.querySelector('button[type="submit"]');  form.ts.value = Date.now();
  form.addEventListener('submit', function (e) {    e.preventDefault();    var data = new URLSearchParams(new FormData(form));    data.set('page', location.pathname);    button.disabled = true;    status.textContent = 'Sending…';
    fetch(ENDPOINT, { method: 'POST', body: data })      .then(function (r) { return r.json(); })      .then(function (res) {        if (!res.ok) throw new Error(res.error);        form.reset();        form.ts.value = Date.now();        status.textContent = 'Thank you! We will reply within 24 hours.';      })      .catch(function () {        status.textContent = 'Sorry, sending failed. Please email us directly.';      })      .finally(function () { button.disabled = false; });  });})();</script>
用 urlencoded 而不是直接发 FormData:FormData 会变成 multipart 格式,中转函数要额外解析;urlencoded 一行 URLSearchParams 就能解开。
第六步:测试与验证
网站还没部署到正式域名时,白名单会拦住所有测试请求。可以用「临时放行」做一次端到端测试:
1. 在环境变量 ALLOWED_ORIGINS 末尾临时加上 ,https://fcnext.console.aliyun.com,保存
2. 在阿里云控制台页面按 F12 打开「控制台」,粘贴下面这段,回车
3. 返回 {ok: true},并且群里收到「新询盘」消息,就说明全程通了
4. 测完马上删掉临时加的控制台地址,再运行一次,应该返回 403
fetch('https://你的函数地址.cn-hangzhou.fcapp.run', { method: 'POST', body: new URLSearchParams({ name: '测试', email: 'test@example.com', message: '这是一条测试询盘', ts: Date.now() - 10000 })}).then(r => r.json()).then(console.log)| 返回 | 含义 | 怎么处理 |
|---|---|---|
| 200 ok | 消息已发到群里 | — |
| 400 invalid | 必填项缺失或邮箱格式不对 | 检查表单字段名 |
| 403 origin | 提交来源不在白名单 | 注意 www 和不带 www 是两个来源 |
| 429 rate | 触发限流 | 等 10 分钟 |
| 500 not_configured | 没读到 WECOM_WEBHOOK | 检查变量名拼写 |
| 502 wecom | 企业微信拒绝 | 机器人地址错误或已被删除 |
踩坑记录
| 现象 | 原因 | 解决 |
|---|---|---|
| 报「变量名称不合法」,看上去却完全正确 | 复制时带进了看不见的字符 | 清空后用键盘手动输入 |
| 创建页不小心切到了「事件函数」 | 类型下拉框被改,切换后表单清空 | 确认标题是「创建 Web 函数」 |
| WebIDE 终端打不开 | 在线 IDE 扩展进程不稳定 | 直接在编辑器里粘贴代码、保存、部署 |
| 函数启动失败 | 启动命令和入口文件名不一致 | 统一为 node index.js |
| 网页调用报错 | 触发器默认是「签名认证」 | 改为「无需认证」 |
| 没人访问也在扣费 | 最小实例数默认是 1 | 改为 0,首次请求慢一两秒,无影响 |
常见问题
能换成飞书或钉钉吗?
能。只需改代码里发送消息那一段的格式:飞书机器人用 msg_type: 'text',钉钉用 msgtype: 'markdown' 并需要关键词或签名,其余结构不变。
询盘会不会丢?
企业微信群消息本身就是记录;函数的「日志」页能看到每次调用,发送失败会留下 wecom error 记录。量大的网站可以再把询盘写入表格作备份。
一个月大概多少钱?
按调用次数和运行时长计费,每次请求只跑几百毫秒,每月几十到几百条询盘基本在免费额度内,具体以阿里云当前计费页为准。
和 AI 有什么关系?
这套代码完全可以让 AI 帮你改:把上面的 index.js 发给 Claude、DeepSeek 或 WorkBuddy,告诉它「我的表单还有一个 quantity 字段,帮我加进消息里」,它几分钟就能改好。这也是用 AI 做网站最实用的方式之一。
上线前检查清单
- 函数类型是 Web 函数,最小实例数为 0
- 启动命令与入口文件一致(node index.js)
- 网页源代码中搜不到 qyapi,机器人地址只在环境变量里
- ALLOWED_ORIGINS 同时包含带 www 和不带 www 的域名,测试地址已删除
- 触发器为「无需认证」,允许 POST 和 OPTIONS
- 端到端测试已收到群消息,非白名单来源返回 403
- 备案上线后换成自己的子域名
关于作者
本文由引答 YINDA 提供。引答专注制造业与外贸企业的 GEO 推广,帮助企业在采购商用豆包、DeepSeek、ChatGPT 提问时被找到。官网:yinda-geo.com
下一步
- 还没有官网,想用 AI 自己做一个:看 国内外 AI 编程工具怎么选
- 想让 AI 帮你改代码:看 Claude Code 第一次上手