
本篇目录
本文按 Claude Code 官方文档整理,2026 年 10 月核对。如有出入,以官方的 GitHub Actions 文档和 claude-code-action 仓库为准。
不开电脑,也能让它干活
前面几课,Claude Code 都跑在你自己的电脑上。这一课把它搬到 GitHub 上:
- 在 issue 或 PR 的评论里写一句
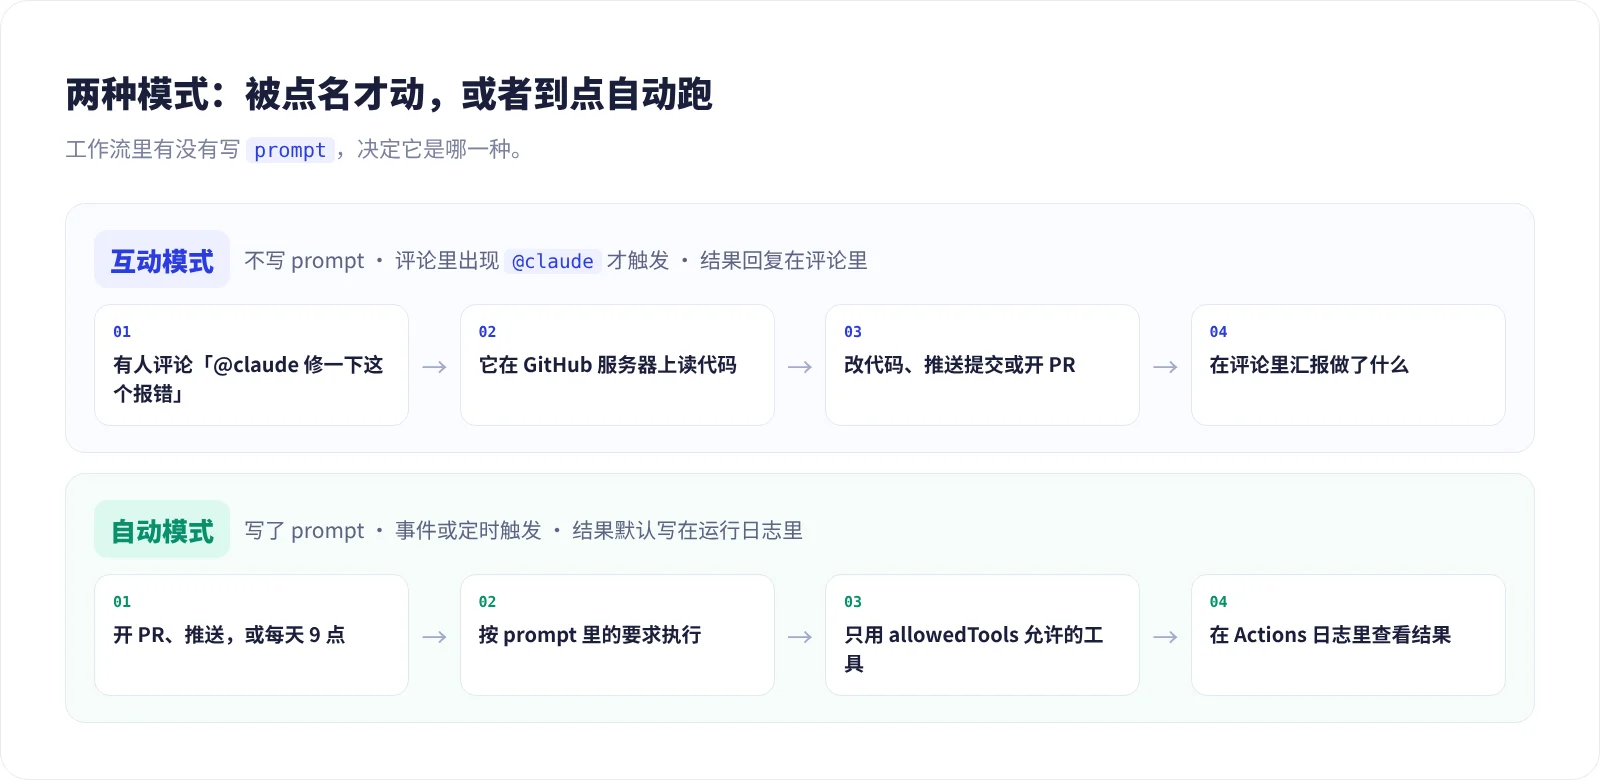
@claude 修一下这个报错,它就会在 GitHub 的服务器上读代码、改代码、提交,然后在评论里回复你 - 也可以不等人叫,在开 PR 时自动审查、每天定时出一份报告
背后用的是官方的 GitHub Action:anthropics/claude-code-action。
准备工作
- 一个 GitHub 仓库,你要有这个仓库的管理员权限
- 一种认证方式,二选一:Claude Console 的 API Key(按用量计费),或者 Pro / Max / Team / Enterprise 订阅生成的令牌(用的是订阅额度)
最快的装法:/install-github-app
在要接入的仓库目录里打开 Claude Code,输入:
/install-github-app开始之前,先装好 GitHub 官方命令行工具 gh,并运行一次 gh auth login 登录。
接下来按提示走,它会帮你做三件事:
- 给仓库安装 Claude GitHub App
- 把认证信息存成仓库的 Secret
- 推一个分支,里面是工作流文件,并在浏览器里打开一个准备好的 PR
你把这个 PR 合并,@claude 就能用了。这个命令只支持 github.com 上的仓库。
手动装:三步
不想在本地跑命令,或者想自己掌控每个文件,可以手动来:
- 装 App:打开 github.com/apps/claude,把 Claude GitHub App 装到你的仓库
- 加 Secret:在仓库的 Settings → Secrets and variables → Actions 里新建一个。用 API Key 就叫
ANTHROPIC_API_KEY;用订阅就先在本地运行claude setup-token生成令牌,存成CLAUDE_CODE_OAUTH_TOKEN - 放工作流:在仓库里新建
.github/workflows/claude.yml,内容见下一节
最小可用的工作流
下面这份就是官方示例,复制过去就能用:
name: Claude Codeon: issue_comment: types: [created] pull_request_review_comment: types: [created]jobs: claude: if: contains(github.event.comment.body, '@claude') runs-on: ubuntu-latest permissions: contents: write pull-requests: write issues: write id-token: write actions: read steps: - uses: actions/checkout@v6 with: fetch-depth: 1 - uses: anthropics/claude-code-action@v1 with: anthropic_api_key: ${{ secrets.ANTHROPIC_API_KEY }}几处要看懂的地方:
on:有人发评论时触发if:评论里没有@claude就不启动,省得白白消耗运行时间permissions:允许它改代码、回复 PR 和 issue;actions: read让它能看到 CI 的结果- 最后一行读的是你刚才存的 Secret,密钥本身不会出现在文件里
用订阅令牌的话,把最后一行换成:
claude_code_oauth_token: ${{ secrets.CLAUDE_CODE_OAUTH_TOKEN }}试一试:在评论里 @claude
工作流合并后,随便找个 issue 或 PR,在评论里写:
@claude 根据这个 issue 的描述实现这个功能@claude 这个接口要加登录校验,你建议怎么做?@claude 修一下用户面板组件里的 TypeError它会先回一条评论,边干边更新进度,改完代码会推送提交或开 PR。
注意 @claude 要是一个完整的词,/claude 或 @claude-bot 都不会触发。另外,只有对仓库有写权限的人发的评论才会触发它,陌生人在你的公开仓库里 @ 它是没用的。
不等人叫:自动模式
给工作流加上 prompt,它就不再等 @claude,而是事件一发生就按你写的要求去做。
比如每天早上 9 点(UTC 时间)总结前一天的提交和未关闭的 issue:
name: Daily Reporton: schedule: - cron: "0 9 * * *"jobs: report: runs-on: ubuntu-latest permissions: contents: read issues: read id-token: write steps: - uses: anthropics/claude-code-action@v1 with: anthropic_api_key: ${{ secrets.ANTHROPIC_API_KEY }} prompt: "总结昨天的提交和所有未关闭的 issue,用中文分点列出" claude_args: | --max-turns 10 --allowedTools "mcp__github__list_commits,mcp__github__list_issues"自动模式的结果默认写在这次运行的日志里(Actions 页面点进去就能看到),不会发评论。要它发评论,得在 prompt 里明确要求,并给它发评论用的工具。
claude_args 里能填任何 Claude Code 的命令行参数,常用的有:
--max-turns:最多来回几轮,防止跑太久--model:指定模型--allowedTools:允许它用哪些工具,没列出的就不能用
想在每个 PR 打开时自动审查代码,官方 claude-code-action 示例目录里有现成的审查工作流,可以直接拿来改。
让它守你的规矩
它在 GitHub 上干活时,同样会读仓库根目录的 CLAUDE.md。第 2 课写好的代码风格、测试命令、注意事项,在这里一样生效。审查标准、提交信息格式这类要求,也可以写进去。
钱和安全
每次运行会花两种资源:GitHub Actions 的运行分钟数,以及 Claude 的用量(API 按 token 计费,订阅令牌则消耗订阅额度)。省钱的办法:
@claude的要求写具体,它需要的轮数就少- 在
claude_args里设--max-turns - 给工作流设超时时间,再用 GitHub 的 concurrency 限制同时跑几个
安全上记住三条:
- 密钥永远放 Secret,绝不能写进代码或提交到仓库
- 工作流只给它需要的权限
- 它开的 PR,合并前一定要自己看一遍
这一课学到的
/install-github-app一条命令装好:App、Secret、工作流 PR- 手动装:装 App → 加
ANTHROPIC_API_KEY或CLAUDE_CODE_OAUTH_TOKEN→ 放claude.yml - 没有
prompt是互动模式,评论里@claude触发;有prompt是自动模式,按事件或定时运行 - 用
claude_args限制轮数、模型和工具,用CLAUDE.md告诉它规矩 - 密钥放 Secret,权限给最小,PR 合并前人工过一遍
本系列
「Claude Code 上手」一共 8 课:前 5 课是基础,第 6 到 8 课是进阶篇,建议按顺序看:
- 第 1 课 · 第一次用 Claude Code:从空文件夹到能打开的小网页
- 第 2 课 · 写好 CLAUDE.md:让 Claude Code 记住项目规矩
- 第 3 课 · 权限模式与计划模式:放手多少由你定
- 第 4 课 · 管好上下文:清空、压缩、回退和接着聊
- 第 5 课 · 扩展 Claude Code:MCP、Skill、子代理和钩子
- 第 6 课 · 在 VS Code 和 JetBrains 里用 Claude Code
- 第 7 课 · GitHub Actions:在评论里 @claude 让它干活
- 第 8 课 · Claude Agent SDK 入门:写一个会修 bug 的助手
还没装好?先看 10 分钟装好 Claude Code。